


Cibo sotto attacco: la cybersecurity per proteggere gli alimenti
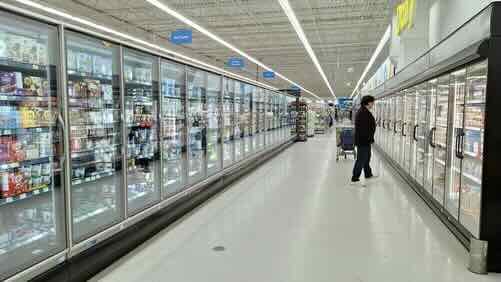
Un attacco hacker può trasformare un impianto di refrigerazione destinato a conservare gli alimenti in una vera e propria minaccia e può causare, come è avvenuto, la distruzione del cibo. È il cyberattacco che ha colpito i supermercati francesi nella notte tra l’11 e il 12 ottobre, quando una violazione ai sistemi di refrigerazione ha compromesso il funzionamento dei frigoriferi in centinaia di punti vendita sul territorio francese.
Il cyberattacco ha di fatto colpito i sistemi di gestione della temperatura e ha alterato i cicli di sbrinamento, provocando consistenti aumenti delle temperature e rendendo necessaria l’eliminazione precauzionale di prodotti freschi e surgelati.
La situazione che si è creata mostra quante possano essere le possibili esposizioni a minaccia anche di settori che non sembravano essere oggetto di rischi informatici imminenti. La convergenza tra digitale e impianti fisici e la gestione da remoto di queste infrastrutture rischia di creare nuove minacce oltre a quelle ormai ben conosciute relative a forme di ricatto per riabilitare l’accesso ai dati, per sbloccare i sistemi amministrativi o per contestire la ripresa delle attività produttive.
I controllori connessi diventano un punto critico
Il CERT-FR, il centro francese dedicato alla gestione agli incidenti informatici, ha confermato numerose compromissioni di controllori remoti per la refrigerazione. L’allerta, pubblicata il 12 ottobre e aggiornata il giorno successivo, comprende dispositivi delle serie Danfoss AK-SM e AK-SC e sistemi Copeland e Dixell xweb. L’autorità richiama soprattutto il rischio delle interfacce di gestione direttamente esposte su Internet. Anche se non vengono identificate singole vulnerabilità come causaeaccertate di tutti gli episodi: resta il richiamo a una possibile unica logica di attacco. Certamente questo aspetto risulta rilevante in particolare per definire una strategia di protezione e di gestione del rischio.
Cybersecurity e spreco alimentare si incontrano
La refrigerazione è poi un anello della catema agroalimentare particolarmente significativo in quanto rende evidente il legame tra sicurezza informatica e sostenibilità della filiera. Non bisogna infatti dimenticare che quando un prodotto diventa inutilizzabile, la perdita comprende anche le risorse impiegate per produrlo, trasformarlo, trasportarlo e conservarlo. Da questa prospettiva, proteggere gli impianti connessi significa contribuire a preservare il valore degli alimenti. La prevenzione dello spreco alimentare deve quindi considerare anche l’affidabilità dei sistemi che controllano le condizioni di conservazione.
Per il mondo del retail poi il rischio va valutato lungo l’intero processo: dal rilevamento dell’anomalia all’intervento tecnico, fino alla gestione delle merci e alla ripresa delle attività.
Attacco al cibo: come reagire, accessi protetti e aggiornamenti: le priorità
Tra le indicazioni che sono arrivate dal CERT-FR figurano prima di tutto la rimozione dell’esposizione diretta a Internet, il controllo delle configurazioni, comprese quelle di sbrinamento, e il ripristino degli accessi attraverso VPN sicure o reti protette. L’autorità richiama inoltre gli aggiornamenti del firmware e la modifica delle password predefinite. Per gli apparati compromessi, il solo ripristino alle impostazioni di fabbrica non risolve il problema se il dispositivo resta esposto e privo di aggiornamenti di sicurezza. Per le aziende, queste indicazioni suggeriscono una gestione dell’intero ciclo di vita: censire i dispositivi, verificarne il supporto e programmare la sostituzione di quelli che non possono più essere mantenuti in condizioni adeguate.
La sicurezza deve entrare nella gestione della filiera agroalimentare
Il punto organizzativo chiave per una cybersecurity nel mondo agroalimentare riguarda il coordinamento tra responsabili IT, manutentori, gestori degli impianti e personale operativo lungo la catena del freddo. Un frigorifero connesso richiede una gestione che tenga insieme funzionamento fisico, accessi digitali e capacità di risposta. Nei rapporti con i fornitori diventa poi utile chiarire chi autorizza le modifiche, chi segue gli aggiornamenti e chi interviene quando un allarme segnala un’anomalia. Anche le procedure di emergenza devono collegare isolamento del sistema, recupero delle configurazioni e verifica delle condizioni operative.
In concreto la protezione del cibo deve comprendere anche la sicurezza dei sistemi che governano la conservazione.




Partecipa alla community